Wireshark是一款免费开源跨平台的网络协议分析器(抓包工具),它可以抓取网卡上经过的数据包,并对数据包进行逐层协议解析,直观查看网络通信的完整细节,支持 Windows、macOS、Linux 等系统;配套命令行工具 TShark,适合自动化脚本处理。
核心功能
——实时抓包离线分析
可以从网卡、Wi‑Fi、蓝牙、USB 等接口实时捕获流量;也可以打开、读取、保存 pcap/pcapng 等抓包文件,支持导入 tcpdump 等其他工具生成的抓包记录。
——海量协议解析
支持上千种网络协议解析:ARP、IP、TCP、UDP、DNS、HTTP、HTTPS、TLS、FTP、SSH、RTP、VoIP 等,可展示数据包链路层、网络层、传输层、应用层完整字段。
——强大过滤能力
分为捕获过滤器和显示过滤器,支持按 IP、端口、协议、字段组合条件筛选,还可以给不同类型数据包配色标记。
——流量统计与分析
生成会话统计、流量分布图、端点统计;支持 VoIP 通话分析、TLS/IPsec 解密,追踪 TCP 流、HTTP 流,一键重组查看完整通信内容。
——数据包导出
支持将选中报文导出为多种格式,方便交给其他工具处理;支持导出原始二进制、十六进制数据。
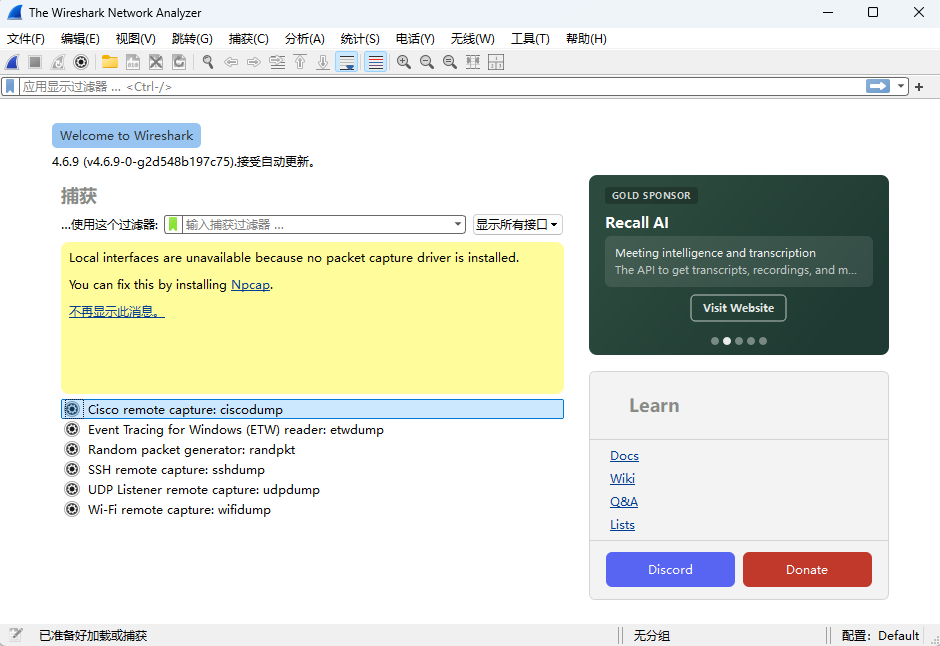
下载地址
https://pan.xunlei.com/s/VP4sBNofwFovmhkNMVpzulgnA1?pwd=4nct
https://url90.ctfile.com/d/63803890-168836057-600863?p=momoxz
正文完


